为什么会误报
JoyToKey 的本职工作是把手柄输入翻译成键盘鼠标事件注入系统——这恰好也是键盘记录器、按键注入类木马的核心技术动作。安全软件的启发式引擎看到「一个程序在向其他进程注入输入事件」,标记它属于合理警觉。所以误报不是「杀软有病」,也不是「软件有毒」,是技术路径重叠导致的必然误会。
但有一个前提必须先排除:你装的是不是干净的官方版本。官方明确警告过——一些非官方分站在传播被破解或篡改的 JoyToKey,其中可能夹带恶意程序;这些版本出问题,作者不背锅。所以「误报」和「真有毒」的分界线,就是来源。
三步自证清白
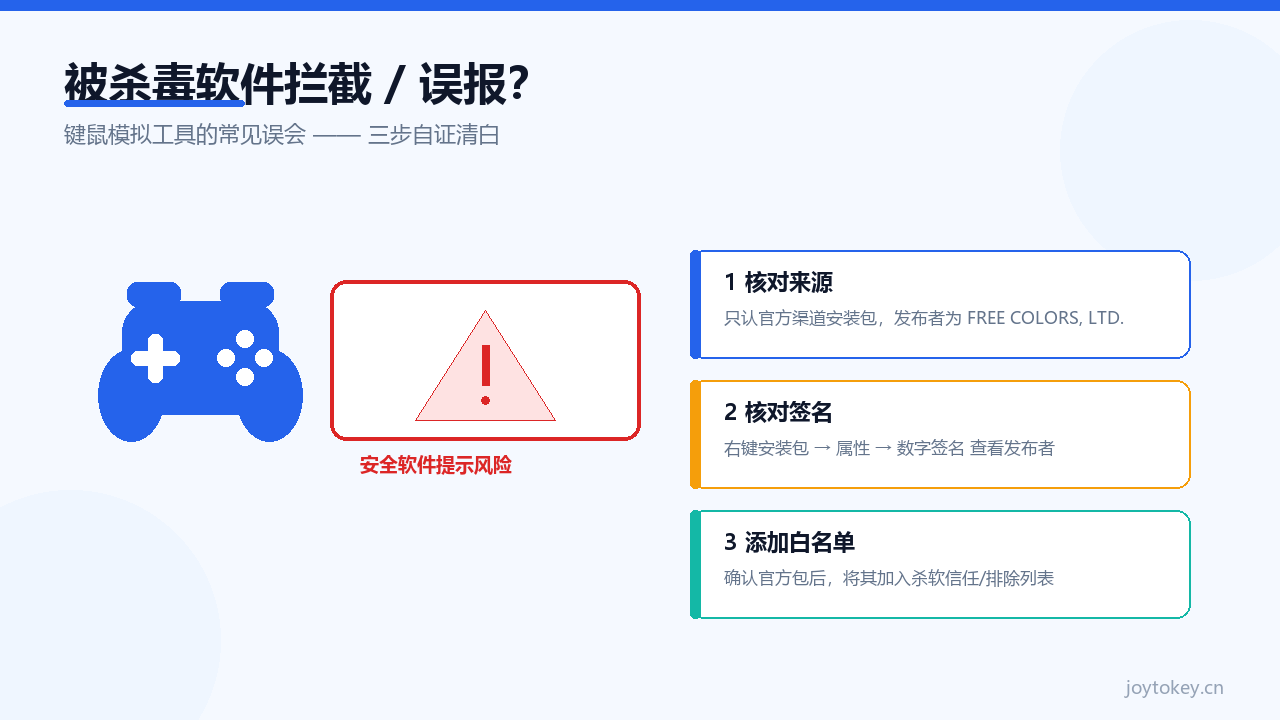
1核对来源
回忆安装包从哪来的。官方分发渠道只有 joytokey.net 官方下载页;本站下载中心提供的也是官方原版安装包。来路不明的「汉化版」「绿色版」「破解版」直接卸载——篡改版被报毒很可能是真的。
2核对数字签名
- 右键安装包或 JoyToKey.exe →「属性」→「数字签名」选项卡;
- 查看签名者名称是否为
FREE COLORS, LTD.(JoyToKey 官方厂商); - 点「详细信息」确认签名有效、文件自签名后未被篡改。
签名正常 = 文件与官方发布的一致,可以放心进入下一步。签名缺失或异常 = 立即停用,重新从官方渠道下载。
3添加白名单
确认干净后,将 JoyToKey 的安装目录(至少是主程序 exe)加入安全软件的信任区 / 排除列表。各家叫法不同:信任区、白名单、排除项,位置一般在设置 → 病毒防护或引擎设置里。加白后重新运行,被拦截的模拟输入功能即恢复。
两个常见追问
加了白名单还是部分功能异常?
检查是否同时被系统的「篡改防护」或「受控文件夹访问」拦了(Windows 安全中心 → 病毒和威胁防护 → 勒索软件防护)。模拟输入被受控文件夹访问挡住时,JoyToKey 本体能跑,但对某些程序的输入无效,表现和权限问题很像。
要不要干脆关掉杀毒?
不要。加白名单是精确豁免,关防护是裸奔。前者解决问题,后者制造新问题。
如果排查完发现不是误报、手柄是真的没反应,转这篇系统排查:手柄没反应的 10 种原因。